Domain nasenpolyp.de kaufen?
Wir ziehen mit dem Projekt
nasenpolyp.de um.
Sind Sie am Kauf der Domain
nasenpolyp.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nasenpolyp.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Nasenmodell mit Nasennebenhöhlen, 5-teilig - 3B Smart AnatomyDas Modell veranschaulicht in 1,5facher Vergrößerung den Aufbau der Nase mit den Nasennebenhöhlen innerhalb einer rechten oberen Gesichtshälfte. Die Darstellung von außen (auch durch die abnehmbare, transparente Haut) zeigt farblich markiert: die äußeren Nasenknorpel die Nasen-, Kiefer-, Stirn- und Keilbeinhöhle die geöffnete Kieferhöhle bei Abnahme des Jochbogens Die Darstellung im Medianschnitt zeigt: die mit Schleimhaut bedeckte Nasenhöhle mit Nasenmuscheln (abnehmbar) die Arterien der Schleimhaut die Riechnerven die Nervenversorgung der Seitenwand der Nasenhöhle, der Nasenmuscheln und des Gaumens348,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
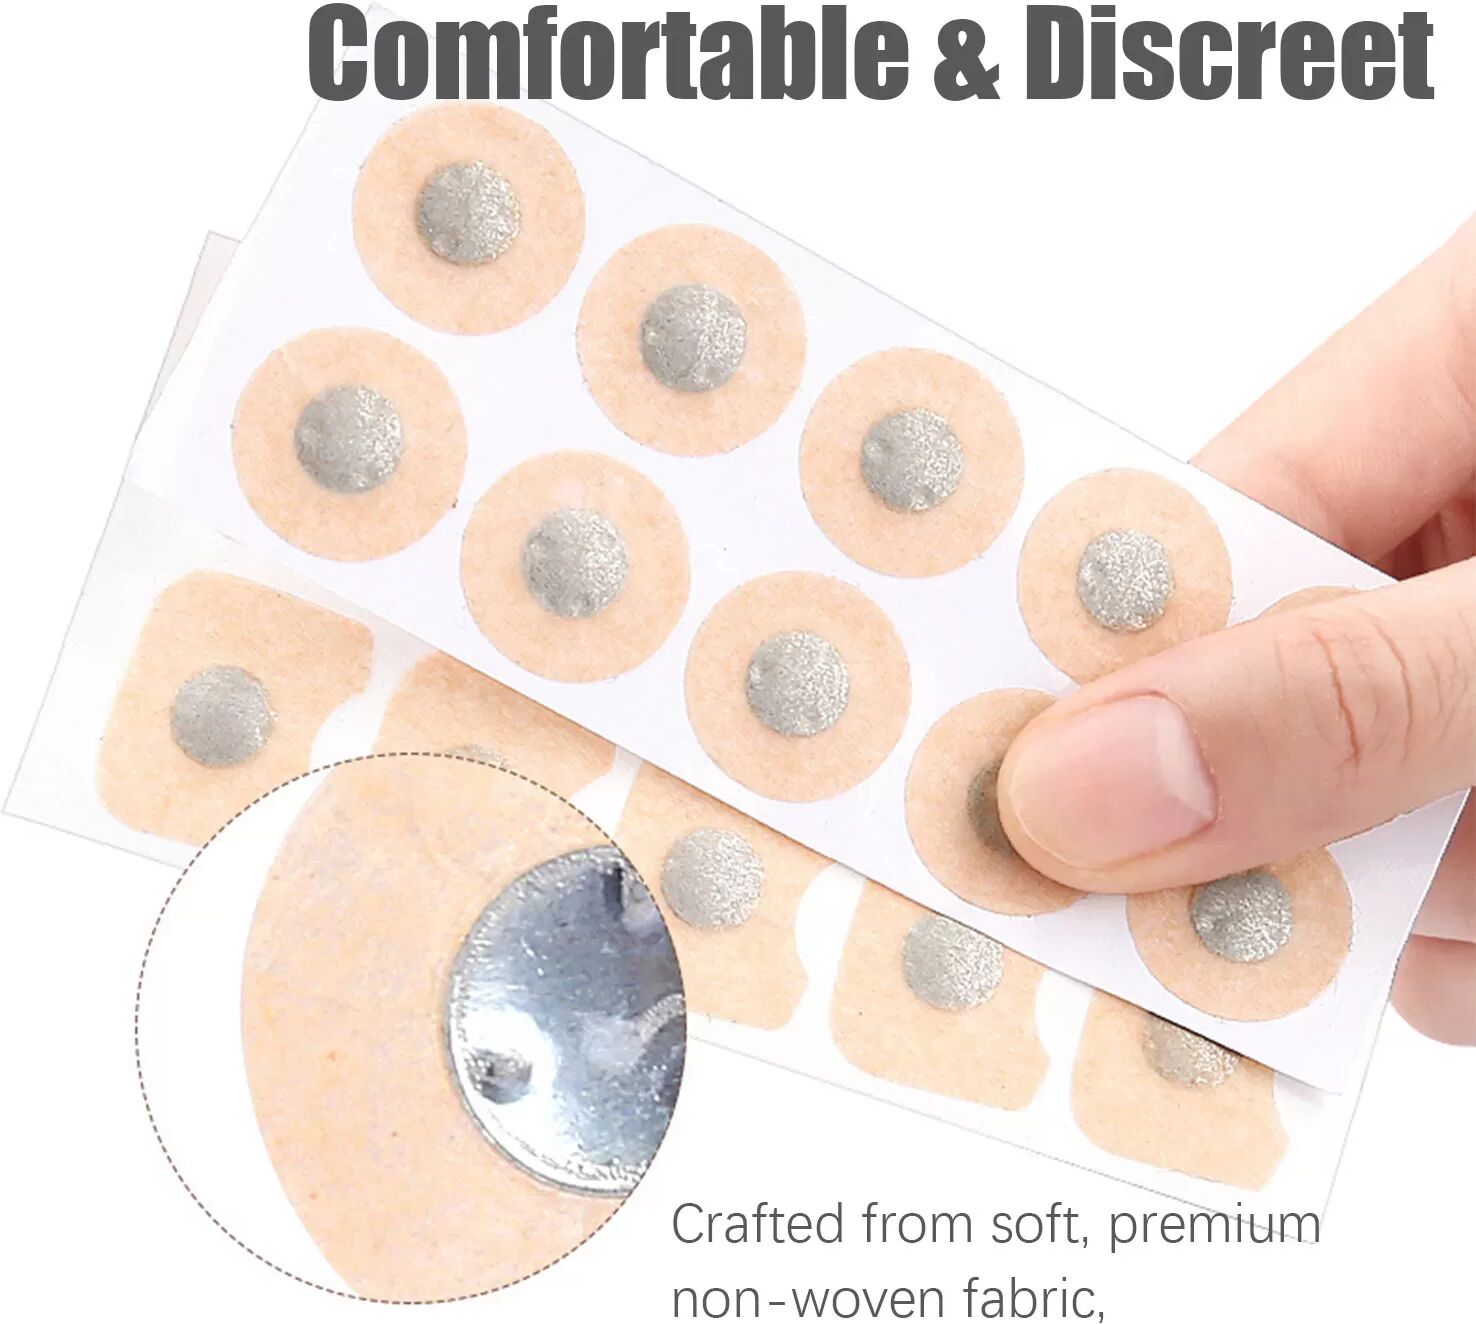
INF Magnetische Pflaster gegen Schnarchen – fördert die Nasenatmung 10 StkGenießen Sie mit diesen magnetischen Nasenpflastern einen ruhigen Schlaf für sich und Ihre Lieben. Sie sind frei von Schadstoffen und wirken lediglich durch eine sanfte Öffnung der Nasengänge, sodass Sie leichter durch die Nase atmen können. Bequem und diskret: Diese Nasenpflaster bestehen aus weichem, hochwertigem Vliesstoff für maximalen Komfort und diskrete Anwendung. Das Design sorgt dafür, dass sie praktisch unsichtbar sind, sodass Sie Schnarchen verhindern können, ohne unerwünschte Aufmerksamkeit zu erregen. Verhindert Schnarchen: Genießen Sie mit diesen magnetischen Nasenstreifen einen ruhigen Schlaf für sich und Ihre Lieben. Sie sind frei von Schadstoffen und wirken lediglich durch eine sanfte Öffnung der Nasengänge, sodass Sie leichter durch die Nase atmen können. Auf diese Weise werden die Vibrationen, die das Schnarchen verursachen, reduziert. Einfach anzuwenden und zu entfernen: Ziehen Sie einfach die Schutzfolie ab und kleben Sie das Pflaster auf eine saubere, trockene Nase. Der Streifen bleibt die ganze Nacht an Ort und Stelle, während der sanfte Kleber ein einfaches Entfernen ohne Schmerzen oder Rückstände ermöglicht. Spezifikationen: Farbe: Beige Größe: Länge: 11,3 cm, Breite: 5,3 cm, Dicke: 0,1 cm Materialien: Vliesstoff, Eisenplatte, Schmelzkleber Das Paket beinhaltet: 10 x magnetische Nasenstreifen6,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF 4er-Pack Anti-Schnarchhilfen aus Silikon – Nasendilatatoren für leichtere Nasenatmung4er-Pack Nasendilatatoren aus PE und weichem Silikon: unterstützt offene Nasenwege, erleichtert die Nasenatmung, eignet sich nachts und beim Entspannen und kann laut Produktangabe Schnarchen vorbeugen. Erleichterte Nasenatmung: Die weichen Nasendilatatoren aus PE und Silikon sitzen innerhalb der Nasenlöcher und unterstützen sanft eine offenere Nasenöffnung. Dadurch kann mehr Platz für den Luftstrom durch die Nase entstehen. Das einfache Zubehör eignet sich für die nächtliche Anwendung, zum Entspannen und für eine angenehmere Nasenatmung im Alltag. Weiches Silikondesign: Die Nasenclips bestehen aus leichtem PE und weichem Silikon und sind für einen angenehmen Kontakt mit der Nase ausgelegt. Die glatte Konstruktion unterstützt eine komfortable Anwendung während der Nacht, ohne unnötige Komplexität. So lässt sich der Nasendilatator unkompliziert in die persönliche Abendroutine integrieren. Vier Größen enthalten: Das 4er-Pack bietet Nasendilatatoren in vier verschiedenen Größen: 1.2x0.9 cm, 1.5x1.1 cm, 1.8x1.4 cm und 1.6x1.2 cm. Die unterschiedlichen Abmessungen erleichtern die Auswahl einer passenden Variante für die individuelle Nasenöffnung. Laut Produktangabe kann die Unterstützung der Nasenwege zu einer ruhigeren Nacht beitragen. Spezifikationen: Farbe: Nicht angegeben Größe: 1.2x0.9+1.5x1.1+1.8x1.4+1.6x1.2 cm Material: PE+Silikon Ausführung: Nasendilatator zur Unterstützung des Luftstroms durch die Nase Hinweis: Aus hygienischen Gründen ist eine Rückgabe oder ein Umtausch des Produkts nicht möglich Das Paket beinhaltet: 4 x Anti-Schnarchhilfen8,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welches Nasenspray hilft bei Nasennebenhöhlenentzündung?
Welches Nasenspray hilft bei Nasennebenhöhlenentzündung? Nasensprays mit dem Wirkstoff Xylometazolin oder Oxymetazolin können bei einer Nasennebenhöhlenentzündung hilfreich sein, da sie abschwellend wirken und somit die Belüftung der Nebenhöhlen verbessern. Es ist jedoch wichtig, das Nasenspray nicht länger als 7-10 Tage am Stück anzuwenden, da es sonst zu einer sogenannten Rhinitis medicamentosa kommen kann. Bei anhaltenden Beschwerden sollte zudem ein Arzt aufgesucht werden, um die Ursache der Entzündung abzuklären und eine geeignete Behandlung zu erhalten. Es ist ratsam, vor der Anwendung eines Nasensprays bei Nasennebenhöhlenentzündung einen Arzt oder Apotheker zu konsultieren, um das passende Präparat und die richtige Anwendung zu klären. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Warum wirkt das Nasenspray bei einer Nasennebenhöhlenentzündung nicht mehr richtig?
Es gibt mehrere mögliche Gründe, warum das Nasenspray bei einer Nasennebenhöhlenentzündung nicht mehr richtig wirkt. Einer davon könnte sein, dass sich der Körper an das Nasenspray gewöhnt hat und eine Toleranz entwickelt hat. Eine andere Möglichkeit ist, dass die Entzündung so stark geworden ist, dass das Nasenspray nicht mehr ausreichend wirksam ist. Es ist auch möglich, dass das Nasenspray nicht richtig angewendet wird und daher nicht die gewünschte Wirkung erzielt. Es ist ratsam, einen Arzt aufzusuchen, um die genaue Ursache zu ermitteln und eine geeignete Behandlung zu erhalten. **


Welche natürlichen Heilmittel können bei Nasenbeschwerden wie verstopfter Nase, Nasennebenhöhlenentzündung oder Nasenpolypen helfen?
Natürliche Heilmittel wie Dampfinhalationen mit ätherischen Ölen können bei verstopfter Nase helfen, indem sie die Atemwege öffnen und Schleim lösen. Bei Nasennebenhöhlenentzündungen können Spülungen mit einer Salzlösung oder Kamillentee helfen, Entzündungen zu lindern und die Nasennebenhöhlen zu reinigen. Nasenpolypen können durch regelmäßige Nasenspülungen mit einer Salzlösung oder die Anwendung von ätherischen Ölen wie Teebaumöl reduziert werden. Zudem können auch bestimmte Kräutertees wie Ingwer- oder Pfefferminztee entzündungshemmend wirken und die Nasenbeschwerden lindern. **
Welche natürlichen Heilmittel können bei Nasenbeschwerden wie verstopfter Nase, Nasennebenhöhlenentzündung und Nasenpolypen helfen?
Bei verstopfter Nase können Inhalationen mit ätherischen Ölen wie Eukalyptus oder Pfefferminze helfen, um die Atemwege zu öffnen. Bei Nasennebenhöhlenentzündung kann eine Nasenspülung mit einer Salzlösung die Symptome lindern und die Nasennebenhöhlen von Schleim befreien. Zudem können auch warme Kompressen auf den Nebenhöhlenbereich die Beschwerden lindern. Bei Nasenpolypen können bestimmte Kräuter wie Goldrute oder Eukalyptus entzündungshemmend wirken und die Schwellung reduzieren. Zudem kann eine gesunde Ernährung mit viel Obst und Gemüse sowie ausreichend Flüssigkeitszufuhr das Immunsystem stärken und die Heilung unterstützen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nasenmodell mit Nasennebenhöhlen, 5-teilig - 3B Smart AnatomyDas Modell veranschaulicht in 1,5facher Vergrößerung den Aufbau der Nase mit den Nasennebenhöhlen innerhalb einer rechten oberen Gesichtshälfte. Die Darstellung von außen (auch durch die abnehmbare, transparente Haut) zeigt farblich markiert: die äußeren Nasenknorpel die Nasen-, Kiefer-, Stirn- und Keilbeinhöhle die geöffnete Kieferhöhle bei Abnahme des Jochbogens Die Darstellung im Medianschnitt zeigt: die mit Schleimhaut bedeckte Nasenhöhle mit Nasenmuscheln (abnehmbar) die Arterien der Schleimhaut die Riechnerven die Nervenversorgung der Seitenwand der Nasenhöhle, der Nasenmuscheln und des Gaumens348,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Magnetische Pflaster gegen Schnarchen – fördert die Nasenatmung 10 StkGenießen Sie mit diesen magnetischen Nasenpflastern einen ruhigen Schlaf für sich und Ihre Lieben. Sie sind frei von Schadstoffen und wirken lediglich durch eine sanfte Öffnung der Nasengänge, sodass Sie leichter durch die Nase atmen können. Bequem und diskret: Diese Nasenpflaster bestehen aus weichem, hochwertigem Vliesstoff für maximalen Komfort und diskrete Anwendung. Das Design sorgt dafür, dass sie praktisch unsichtbar sind, sodass Sie Schnarchen verhindern können, ohne unerwünschte Aufmerksamkeit zu erregen. Verhindert Schnarchen: Genießen Sie mit diesen magnetischen Nasenstreifen einen ruhigen Schlaf für sich und Ihre Lieben. Sie sind frei von Schadstoffen und wirken lediglich durch eine sanfte Öffnung der Nasengänge, sodass Sie leichter durch die Nase atmen können. Auf diese Weise werden die Vibrationen, die das Schnarchen verursachen, reduziert. Einfach anzuwenden und zu entfernen: Ziehen Sie einfach die Schutzfolie ab und kleben Sie das Pflaster auf eine saubere, trockene Nase. Der Streifen bleibt die ganze Nacht an Ort und Stelle, während der sanfte Kleber ein einfaches Entfernen ohne Schmerzen oder Rückstände ermöglicht. Spezifikationen: Farbe: Beige Größe: Länge: 11,3 cm, Breite: 5,3 cm, Dicke: 0,1 cm Materialien: Vliesstoff, Eisenplatte, Schmelzkleber Das Paket beinhaltet: 10 x magnetische Nasenstreifen6,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Welches Nasenspray hilft bei Nasennebenhöhlenentzündung?
Welches Nasenspray hilft bei Nasennebenhöhlenentzündung? Nasensprays mit dem Wirkstoff Xylometazolin oder Oxymetazolin können bei einer Nasennebenhöhlenentzündung hilfreich sein, da sie abschwellend wirken und somit die Belüftung der Nebenhöhlen verbessern. Es ist jedoch wichtig, das Nasenspray nicht länger als 7-10 Tage am Stück anzuwenden, da es sonst zu einer sogenannten Rhinitis medicamentosa kommen kann. Bei anhaltenden Beschwerden sollte zudem ein Arzt aufgesucht werden, um die Ursache der Entzündung abzuklären und eine geeignete Behandlung zu erhalten. Es ist ratsam, vor der Anwendung eines Nasensprays bei Nasennebenhöhlenentzündung einen Arzt oder Apotheker zu konsultieren, um das passende Präparat und die richtige Anwendung zu klären. **
Ähnliche Suchbegriffe für Botnet
-
INF 4er-Pack Anti-Schnarchhilfen aus Silikon – Nasendilatatoren für leichtere Nasenatmung4er-Pack Nasendilatatoren aus PE und weichem Silikon: unterstützt offene Nasenwege, erleichtert die Nasenatmung, eignet sich nachts und beim Entspannen und kann laut Produktangabe Schnarchen vorbeugen. Erleichterte Nasenatmung: Die weichen Nasendilatatoren aus PE und Silikon sitzen innerhalb der Nasenlöcher und unterstützen sanft eine offenere Nasenöffnung. Dadurch kann mehr Platz für den Luftstrom durch die Nase entstehen. Das einfache Zubehör eignet sich für die nächtliche Anwendung, zum Entspannen und für eine angenehmere Nasenatmung im Alltag. Weiches Silikondesign: Die Nasenclips bestehen aus leichtem PE und weichem Silikon und sind für einen angenehmen Kontakt mit der Nase ausgelegt. Die glatte Konstruktion unterstützt eine komfortable Anwendung während der Nacht, ohne unnötige Komplexität. So lässt sich der Nasendilatator unkompliziert in die persönliche Abendroutine integrieren. Vier Größen enthalten: Das 4er-Pack bietet Nasendilatatoren in vier verschiedenen Größen: 1.2x0.9 cm, 1.5x1.1 cm, 1.8x1.4 cm und 1.6x1.2 cm. Die unterschiedlichen Abmessungen erleichtern die Auswahl einer passenden Variante für die individuelle Nasenöffnung. Laut Produktangabe kann die Unterstützung der Nasenwege zu einer ruhigeren Nacht beitragen. Spezifikationen: Farbe: Nicht angegeben Größe: 1.2x0.9+1.5x1.1+1.8x1.4+1.6x1.2 cm Material: PE+Silikon Ausführung: Nasendilatator zur Unterstützung des Luftstroms durch die Nase Hinweis: Aus hygienischen Gründen ist eine Rückgabe oder ein Umtausch des Produkts nicht möglich Das Paket beinhaltet: 4 x Anti-Schnarchhilfen8,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Warum wirkt das Nasenspray bei einer Nasennebenhöhlenentzündung nicht mehr richtig?
Es gibt mehrere mögliche Gründe, warum das Nasenspray bei einer Nasennebenhöhlenentzündung nicht mehr richtig wirkt. Einer davon könnte sein, dass sich der Körper an das Nasenspray gewöhnt hat und eine Toleranz entwickelt hat. Eine andere Möglichkeit ist, dass die Entzündung so stark geworden ist, dass das Nasenspray nicht mehr ausreichend wirksam ist. Es ist auch möglich, dass das Nasenspray nicht richtig angewendet wird und daher nicht die gewünschte Wirkung erzielt. Es ist ratsam, einen Arzt aufzusuchen, um die genaue Ursache zu ermitteln und eine geeignete Behandlung zu erhalten. **
-
Welche natürlichen Heilmittel können bei Nasenbeschwerden wie verstopfter Nase, Nasennebenhöhlenentzündung oder Nasenpolypen helfen?
Natürliche Heilmittel wie Dampfinhalationen mit ätherischen Ölen können bei verstopfter Nase helfen, indem sie die Atemwege öffnen und Schleim lösen. Bei Nasennebenhöhlenentzündungen können Spülungen mit einer Salzlösung oder Kamillentee helfen, Entzündungen zu lindern und die Nasennebenhöhlen zu reinigen. Nasenpolypen können durch regelmäßige Nasenspülungen mit einer Salzlösung oder die Anwendung von ätherischen Ölen wie Teebaumöl reduziert werden. Zudem können auch bestimmte Kräutertees wie Ingwer- oder Pfefferminztee entzündungshemmend wirken und die Nasenbeschwerden lindern. **
-
Welche natürlichen Heilmittel können bei Nasenbeschwerden wie verstopfter Nase, Nasennebenhöhlenentzündung und Nasenpolypen helfen?
Bei verstopfter Nase können Inhalationen mit ätherischen Ölen wie Eukalyptus oder Pfefferminze helfen, um die Atemwege zu öffnen. Bei Nasennebenhöhlenentzündung kann eine Nasenspülung mit einer Salzlösung die Symptome lindern und die Nasennebenhöhlen von Schleim befreien. Zudem können auch warme Kompressen auf den Nebenhöhlenbereich die Beschwerden lindern. Bei Nasenpolypen können bestimmte Kräuter wie Goldrute oder Eukalyptus entzündungshemmend wirken und die Schwellung reduzieren. Zudem kann eine gesunde Ernährung mit viel Obst und Gemüse sowie ausreichend Flüssigkeitszufuhr das Immunsystem stärken und die Heilung unterstützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.